
Случай с хищением средств на HyperSwap опять показал, почему безопасность Hyperliquid остается болезненной темой для пользователей экосистемы: один переход по фишинговой ссылке в X завершился потерей приблизительно $12 000, а сам вывод активов занял меньше 2-ух минут.
В редакцию BeInCrypto обратился финансист, державш?? средства на децентрализованной бирже HyperSwap в сети HyperEVM. Как он сообщил, он перебежал по ссылке из социальные сети X, подключил кошелек к интернет ресурсу с обещанием аирдропа и в конечном итоге выдал жуликам доступ к собственной позиции.
По данным Blockchain-корреспондента, схема смотрелась как традиционный дрейнер: поначалу у пользователя выманили разрешение, а позднее злодей сам запустил операции и забрал активы без новых подтверждений со стороны обладателя кошелька.
Как пользователь попал на поддельный интернет-портал
Пострадавший располагал активы на HyperSwap. На этой площадке пользователь заносит монеты в общий пул платежеспособности и получает доход, а его доля подтверждается $NFT с неповторимым номером. Для обладателя этот $NFT был не попросту токеном, а Asset, дававш?? право на вложенные средства.
В X он увидел публикацию ссылаясь на страничку, где будто бы можно было провести проверку право на бесплатные монеты. Веб-сайт оказался подделкой, а за формой подключения кошелька прятался дрейнер — инструмент, помогающ?? жуликам забирать средства после получения подходящих разрешений.
HyperSwap работает на блокчейне Hyperliquid, поточнее на его слое HyperEVM. При всем этом у HyperSwap некоторая команда: Hyperliquid не управляет этой биржей впрямую, так же как Ethereum не держит под контролем приложения, запускаем?? поверх его сети, к примеру Uniswap.
Акк-двойник смотрелся практически как реальный
Главный трюк был в замене. Ссылку расположил не официальный акк HyperSwap, а липовая страничка с чрезвычайно схожим заглавием. Разница сводилась к нескольким символам, потому её просто пропустить при беглом просмотре ленты.
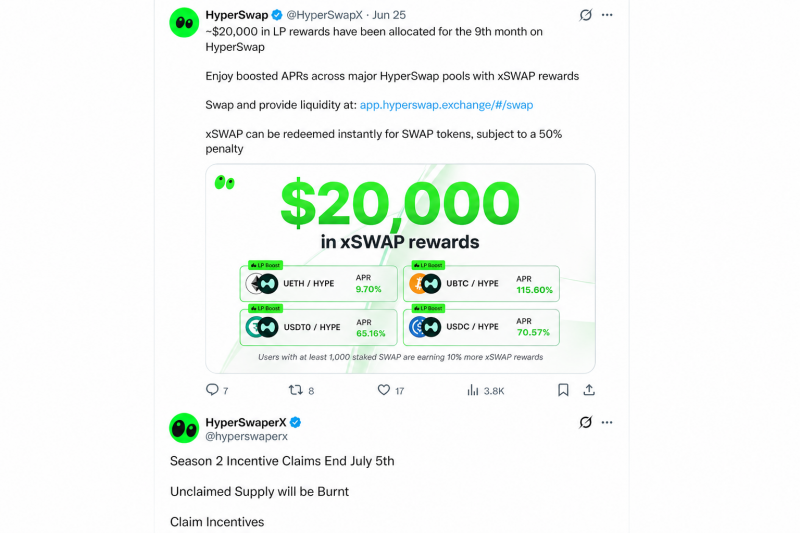
Аферисты нередко рассчитывают конкретно на подобный сценарий: акк-двойник и веб-сайт-клон смотрятся довольно внушительно, а одна невнимательная подпись в кошельке может стоить пользователю всех средств.
На фальшивом интернет-ресурсе пострадавший подключил кошелек и удостоверил операцию, думая, что инспектирует участие в аирдропе. На практике это действие отдало злодею право распоряжаться его вложением. Снаружи такие запросы могут припоминать обыденные операции на законных сервисах, потому подкол нередко становится очевиден только после списания.
Принципиально не путать данный эпизод с рыночными механизмами: он не был связан с Market liquidity, Oracle, Regulation либо Liquidation. Это пользовательский Risk и обычная Vulnerability (computer security), когда собственник кошелька сам, не понимая последствий, выдает опасное разрешение.
Хищение заняла меньше 2-ух минут
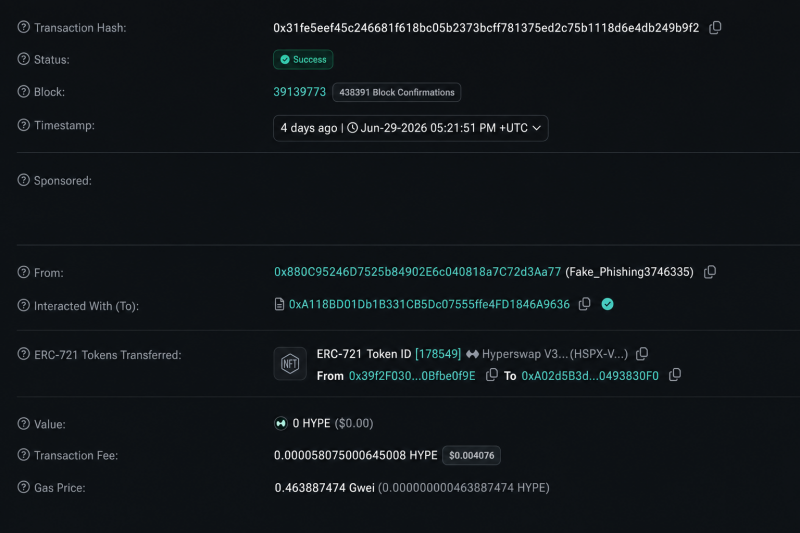
Активная фаза атаки прошла 29 июня 2026 года меж 20:21 и 20:23 по UTC. Корреспондент hyperevmscan отметил адрес злодея как Fake_Phishing3746335 по сигналу сервиса безопасности HashDit.
Поначалу данный адрес употреблял до этого приобретенный доступ и перевел $NFT с позицией пользователя на собственный кошелек. Принципиальная деталь: операцию запустил сам жулик и он же оплатил комиссию. Во время хищения жертва уже ничего не подписывала.
После чего злодей вывел из $NFT вложенные монеты: около 3935 USDC и 116 WHYPE. Общая сумма утрат составила приблизительно $12 100. Потом через законный сервис обмена и переводов похищенные средства были сведены в HYPE, после этого около $12 300 выслали из HyperEVM в сеть Ethereum.
Как злодей утаивал следы
В Ethereum средства пришли на адрес, который был создан накануне перевода. Он был применен практически один раз: получил средства, тотчас выслал их далее одной операцией и остался практически пустым. Этот разовый транзитный кошелек нередко встречается в цепочках вывода похищенных активов.
Доп неурядицу делает то, что жулик не употреблял какой-то разумеется преступный инструмент. Для перемещения средств он использовал обыденный законный сервис межсетевых переводов. Поэтому пострадавшему может показаться, что трудность в сервисе либо бирже, однако сама хищение началась с фишингового разрешения.
По данным корреспондента, жульнический адрес был активен порядка одного месяца и связан приблизительно с 25 различными кошельками. Это больше походит на налаженную схему, чем на единичный случай.
Пострадавший пробовал предупредить команды проектов
После пропажи средств пользователь попробовал достигнуть удаления небезопасной ссылки. Как он сообщил, ссылка на фишинговый ресурс продолжала оставаться в сообщениях.
Пострадавший заявляет, что пробовал различными методами предупредить команду Hyperliquid о скаме, но реакции не получил. На одном из снимков экрана видно, как он обращается в поддержку Hyperliquid через Discord с просьбой передать данные о найденной угрозе, а в ответ ему дают без помощи других связаться с HyperSwap.
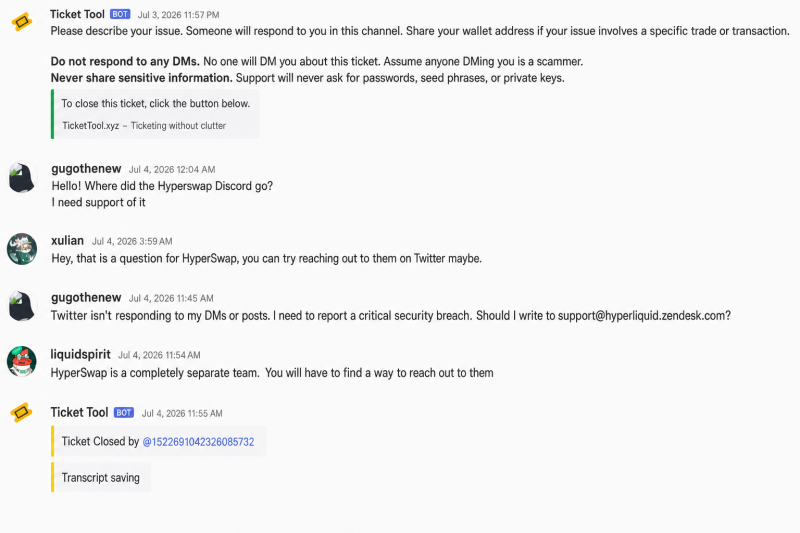
Согласно мнению пользователя, единственным активным каналом связи с HyperSwap оставался Discord, но на момент подготовки материала ссылка на него уже не работала. Потому он пробовал донести дилемму через команду экосистемы, в какой работает проект, но и это не посодействовало.
Пострадавший также представил, что работники HyperSwap могут быть имеет отношение к хищению либо преднамеренно утаивать происходящее. Подтверждений этой версии в предоставленных сведений нет, но сам факт отсутствия понятной реакции на жалобы усилил его подозрения.
Как понизить риск интернет-мошенничества в криптокошельке
- Открывайте биржи и сервисы только по адресам из официальных источников: не перебегайте по ссылкам из постов, пояснений и личных сообщений в социальных сетях.
- Инспектируйте заглавие профиля побуквенно: аферисты нередко делают копии страничек, отличаем?? от реальных всего одной-2-мя знаками.
- Не удостоверяйте операции в кошельке, если не осознаете их смысл: в особенности осторожно относитесь к разрешениям на управление токенами, $NFT и позициями в пулах.
- Часто инспектируйте выданные разрешения и отзывайте излишние: используйте надежные сервисы и вводите их адрес вручную.
- При подозрении на взлом либо интернет-мошенничество сходу отзовите все разрешения и переведите активы: оставшиеся средства лучше выслать на новый адрес.
Основной вывод прост: дрейнеру не постоянно необходимо взламывать протокол. Время от времени довольно уверить пользователя подписать один страшный запрос, а потом расслабленно вывести активы уже без его участия.