
Взлом моста KelpDAO на сумму 292 миллиона долларов в апреле и хищение закрытого ключа протокола Humanity в июне уже вызывали подозрения в связи меж этими инцидентами, так как обаdentимели признаки операций, которые связаны с Северной Кореей, и подозрения пали на грустно популярную группу Lazarus.
Сейчас данные блокчейна демонстрируют, что прибыль от этих нападений поступают в общие кошельки, что, как считают блокчейн-аналитика Specter, соответствует схеме одного канала легализации денежных средств.
Как преступники переместили средства из Kelp DAO и протокола Humanity?
По данным Specter, злодей, который атаковал Humanity Protocol, переместил 15 403 $ETH, что составляет приблизительно 23,6 миллиона долларов, на относительно новый Ethereum .
Потом средства были переведены в сеть Bitcoin , где смешались с доходами, которые, как trac, соединены с незащищенностью KelpDAO.
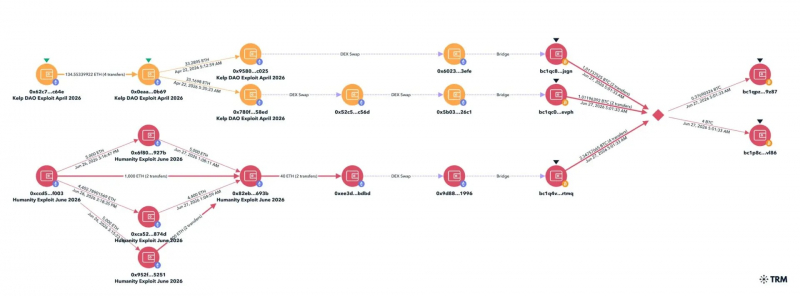
По данным ZachXBT и Specter, средства, похищенные в итоге нападений на Humanity Protocol и KelpDAO, попали в одних и тех же кошельках. Источник: TRM Labs
Данная схема отлично известна как способ Lazarus Group, при котором они объединяют прибыль от некоторых операций в единые Bitcoin кошельки, а потом перенаправляют их через миксеры и внебиржевые точки.
Что связывает эти два эксплойта?
В соответствии с расследованию Chainalysis, 18 апреля преступники, которые стояли за эксплойтом KelpDAO, взломали внутренние RPC-узлы, которые управляются LayerZero Labs, и сразу выполнили кибератаку на наружные узлы.
Преступники обманом заставилиtracмоста Ethereum выпустить 116 500 rsETH без соответственного сжигания токенов в начальной цепочке.
Атака была приписана группе Lazarus. Совбез Arbitrum заморозил свыше 30 000 $ETH средств, которые находится в репозитории преступников, а критическая пауза KelpDAO предупредила вывод еще 95 миллионов долларов.
Однако нарушение Протокола о человечности не повторяло схему нападения на Kelp DAO, показатели посмертных расследований демонстрируют, что в нем принимали участие связанные с КНДР преступники.
В отчете обdent , приготовленном компанией Quantstamp для Humanity Protocol 11 июня, заявляется, что злодей околпачил руководителя компании Чонг Йи Вая, послав ему вредное емайл, которое выдавало себя за корейскую биржу Bithumb.
Компания Quantstamp сообщила, что нападение «типично для вторжений КНДР»
Вредная программа предоставила злодею удаленный доступ к рабочему столу компа Чонга с операционной системой Виндовс. Оттуда злодей скопировал ключи кошелька MetaMask и употреблял их для сотворения и реализации несогласованных токенов $H как в Ethereum , так и в сети BNB Smart Chain. Это привело к снижению цены токена приблизительно на восемьдесят девять процентов.
В соответствии с данным Quantstamp, выручка, приобретенная по адресам узнаваемых преступников, оценивается больше чем в 21 миллион долларов в $ETH.
Юридические трудности усложняют процесс восстановления
В текущее время истцы имеют долг по решениям американских судов против КНДР в размере больше 877 миллионов долларов. В мае они направили Arbitrum DAO извещение о запрете на операции 30 апреля, требуя задержания приблизительно 30 766 $ETH (приблизительно 71 миллиона долларов) замороженных средств.
Истец заявлял, что, так как средства были соединены с КНДР, он имел право изъять любые средства, приобретенные от групп, которые связаны с данным государством, в качестве части задолженности по невыплаченным судебным решениям.
Компания Arbitrum уже разработала предложение по управлению, которое предусматривает перевод замороженных средств в рамках начинания по восстановлению, которая поддерживается компаниями Aave Labs, KelpDAO, LayerZero, EtherFi и Compound, которая обязана была бы восполнить убытки пострадавшим пользователям.
Позднее суд поддержал арбитражное решение о возврате средств Kelp в Aave. Как отреагирует истец на это новое доказательство соучастности КНДР, покажет время, но, судя по прошлымdent, велика возможность того, что утрата и вероятное восстановление деяния Протокола о человечности также могут стать предметом рассмотрения дела в суде.