
Децентрализованная биржа Raydium сказала об нападении на пул платежеспособности устаревшей программы Legacy AMM V3. Взломщикам получилось вывести активы на сумму $1,34 млн.
Raydium is aware of an exploit involving unauthorized removal of liquidity from its legacy AMM V3 program which was previously phased out in 2021. No current users of Raydium are affected by this exploit or would have been able to interact with these pools through the UI since…
— Infra | Raydium (@0xINFRA) June 10, 2026
Согласно мнению разрабов, главные пользователи площадки не пострадали. После вывода AMM V3 из использования в 2021 году доступ к пулам через интерфейс биржи закрыли.
Злодей похитили около 150 000 $RAY, 5 600 $SOL и практически 900 000 $USDC. Эксплойт коснулся пулы Sollet USDT-$RAY, Sollet ETH-$RAY, $RAY-$SOL, $USDC-$RAY и SRM-$RAY.
Представители проекта связали незащищенность с недостаточной валидацией выпуска токенов платежеспособности, позволивш?? обойти проверку пропорций. В Raydium сообщили, что действующие пулы не затронуты, но все равно проходят некоторую проверку безопасности.
«Злодей сумел сделать новую монеты и применять её в качестве LP-токена, обойдя предусмотренные проверки пропорций. Все другие программы главной сети Raydium употребляют механизм виртуального предложения для проверки […], предупреждая данный класс незащищенностей», — сообщила команда.
Команда дала обещание восполнить утраты пострадавшим пользователям из казны.
Как рассказали специалисты PeckShieldAlert, взломщик уже начал отмывать средства. Он вывел похищенные активы из сети Solana в Ethereum, а потом направил их в криптомиксеры.
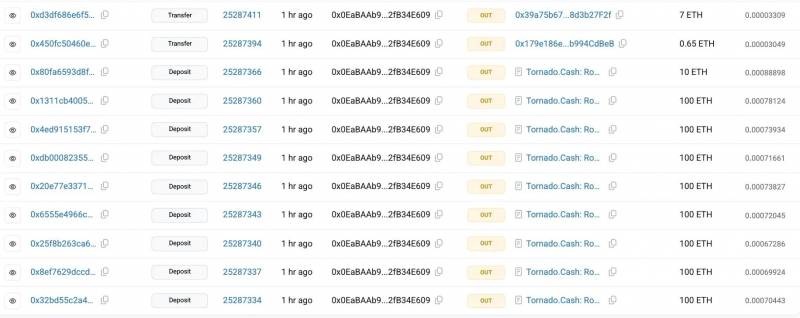
Источник: X/PeckShieldAlert.
Подчеркнём, 8 июня неведомые дискредитировали кошельки, которые связаны с проектом Humanity Protocol. Вред оценили приблизительно в $31 млн.