
За начальное полугодие 2026 года криптоиндустрия растеряла $1,32 миллиардов из-за происшествий безопасности. Это на 46,8 % меньше год к году, сообщается в отчете CertiK.
The CertiK Hack3d: H1 2026 Report is out.At first glance, losses appear down 46.восемь процентов.But the numbers can be misleading.Remove one historic outlier, and H1 2026 losses were actually ~двадцать восемь процентов higher than the comparable period a year earlier.The report explores the trends behind… pic.twitter.com/JZBabW6nzO
— CertiK (@CertiK) July 6, 2026
Специалисты подчеркнули, что сопоставление с 2025 годом искажено взломом Bybit на $1,4 миллиардов. Без этого понижение утрат смотрелось бы наименее значимым.
По сведениям организации, атаки стают больше точечными, а вред на один большой происшествие вырастает. Во 2-м квартале 2026 года утраты возросли на пятьдесят девять процентов к предшествующему кварталу и достигнули $807,5 млн.
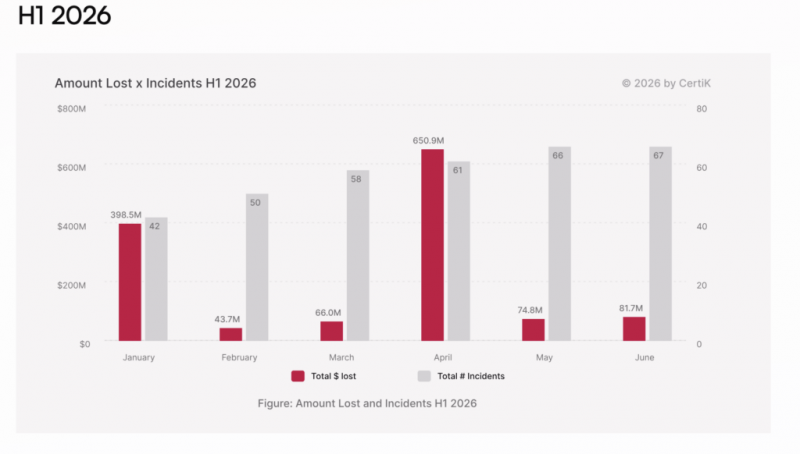
Источник: CertiK.
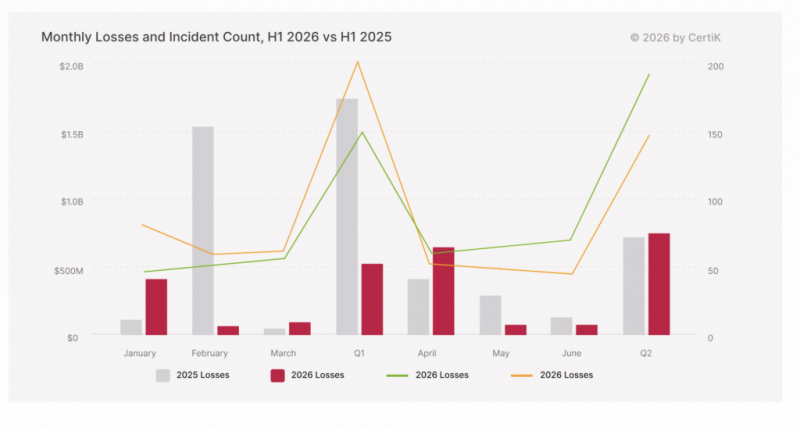
Источник: CertiK.
Главной вклад в рост утрат во 2-м квартале занесли нападения на KelpDAO и Drift Protocol. По данным CertiK, на них пришлось выше семидесяти процентов квартального вреда.
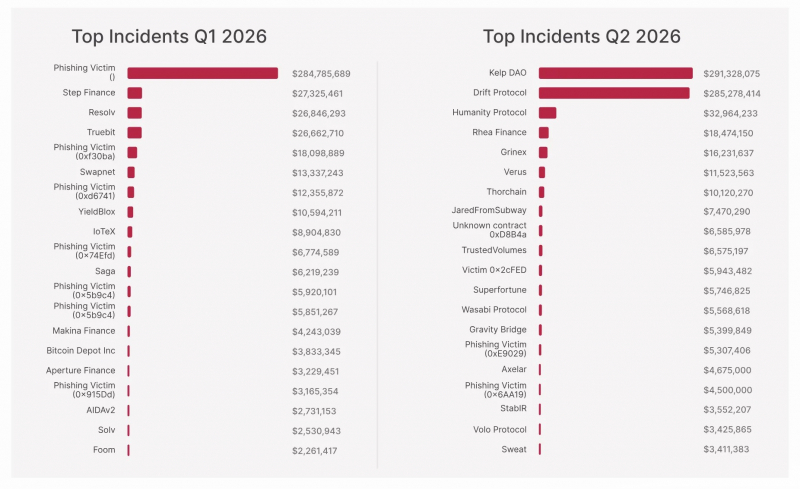
Источник: CertiK.
Специалисты подчеркнули, что в первые три месяца наикрупнейшим источником вреда был интернет-мошенничество. Во 2-м квартале лидировала компрометация кошельков. При всем этом некоторые большие происшествия, в том числе Drift, могли соединять социальную инженерию и захват административных процедур, но не сводиться к обычный хищению ключей.
В CertiK выступили с рекомендациями усиливать безопасность аппаратной инфраструктурных объектов, управления подписями и процедур доступа к средствам. В числе мер компания выделила защиту приватных ключей, распределение подписантов по различным юрисдикциям и доп контроль больших переводов.
TRM Labs оценила утраты криптоиндустрии за 1-ое полугодие ниже — в $972 млн. Это наименее половины от $2,3 миллиардов за соответствующий временной отрезок 2025 года. Разница может разъясняться тем, что CertiK учитывает больше широкий набор Web3-происшествий безопасности, в том числе взломы, скамы и эксплойты.
По данным TRM Labs, за пол года случилось 207 некоторых происшествий — рекорд для полугодового периода в её наблюдениях. Большая часть случаев пришлись на взломы смарт-договоров — 125 нападений, либо около шестидесяти процентов всего количества.
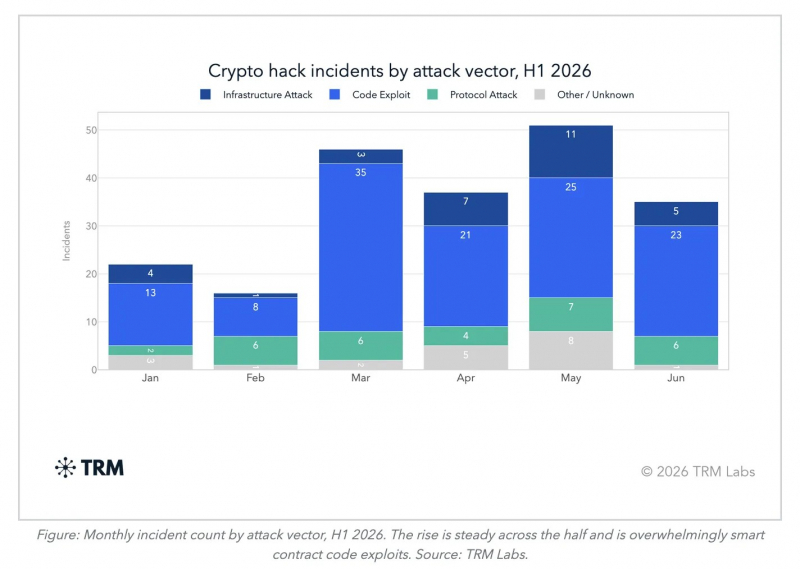
Источник: TRM Labs.
Но главной вред дали инфраструктурные и операционные компрометации. Подобные атаки составили около пятнадцати процентов происшествий, но обеспечили приблизительно 76% всех утрат. Специалисты отнесли к ним компрометацию приватных ключей, учетных данных, систем подписания операций и иной инфраструктурных объектов, управляющ?? доступом к средствам.
TRM Labs оценила, что связанные с Северной Кореей группы несут ответственность за хищение приблизительно $643 млн, либо приблизительно 66% всех похищенных средств в первом полугодии 2026 года. Как считают CertiK, за атаками на KelpDAO и Drift Protocol стоят конкретно северокорейские кибервзломщики.
Что понятно о Lazarus Group, которая подозревается во взломе Bybit?
25–26 июня делегации США, Стране восходящего солнца и Южной Кореи обговорили в Вашингтоне противодействие киберактивности КНДР. В повестке были хищения криптографических валют, легализация финансов, схемы с IT-работниками и иные каналы получения доходов. Как завяили в Государственном департаменте, государства хотят усиливать координацию против таковых схем, так как они помогают финансировать программы КНДР, в том числе разработку орудия масштабного поражения и баллистических ракет.
Подчеркнём, в июне специалисты Unfolded и DeFiLlama назвали 2-ой квартал 2026 года наивысшим по количеству происшествий: 83 взлома с комплексным вредом $755,3 млн.