
Криптоиндустрия грустно известна звучными взломами и хищениями на в общей сумме почти все млрд долларов. Но временами кибервзломщики ведут себя по другому — возвращают похищенное и докладывают о найденной незащищенности. Хороших энтузиастов время от времени называют белыми взломщиками, а время от времени — «белыми шапками».
Кто подобные белые шапки
Термин «белая шапка» пришел в информационная безопасность из старенького синематографа, а конкретно традиционных вестернов, где положительные герои нередко носили шапки светлых тонов, а злодеи — черных. При помощи этого художественного тропа зритель мог сходу сходу зрительно поделить персонажей на нехороших и отличных. При этом данный символизм так стар, что всходит еще к эре немого кино, к примеру к кинофильму «Огромное ограбление поезда» 1903 года.
В наше время метафора закрепилась: «темными шапками» (black hats) стали называть взломщиков-преступников, взламывающ?? системы для личной выгоды, и тем наносят вред иным. Наоборот, «белыми шапками» (white hats) стали спецы, использовавш?? практически те же способности, но уже для поиска незащищенностей с добрыми целями. Они находили брешь в системах, чтоб рассказать о ней и убрать, не причиняя ущерба. По другому говоря, чтоб предупредить вероятные кибератаки в дальнейшем.
В криптоиндустрии, где почти все данные доступны в открытом виде на публике, а операции необратимы, деятельность белых шляп обрела типичные очертания. Время от времени этот «этичный взломщик» серьезно использует незащищенность, выводя активы. Объясняя это желанием спасти средства от настоящих преступников и позднее вернуть под контроль взламываемого проекта. При этом, мягко говорят, совсем не все радикальные деяния могут считаться законными, если вывод средств не был заблаговременно согласован с обладателем цифровой валюты.
В остальных вариантах «белый спец» может обойтись без манипуляций, просто сообщив про найденную незащищенность, чтоб создатели сами стремительно все поправили. Конечно же, этот подход исключает несогласованный вывод средств и понижает вероятные отрицательные результаты анализа безопасности исходя из убеждений законодательства.
Однако бывают достаточно необыкновенные положении, если взломщик вначале действует как «темная шапка» и желает присвоить похищенное для себя, а уже после вывода активов вдруг меняет решение. К примеру, возвращает огромную часть в обмен на вознаграждение и «мировое соглашение». Этого «пограничного взломщика» еще время от времени называют «сероватой шапкой» (grey hat).
Почему кибервзломщики возвращают средства
Не стоит мыслить, что кибервзломщики постоянно возвращают средства только в порыве незапятнанного альтруизма. Есть и иные причины, которые могут воздействовать на решение:
-
Во-1-х, прозрачность блокчейна. В общественных реестрах операции и движения активов можно отследить, а аналитические компании вроде Chainalysis способны найти сотрудничества с биржами и попробовать деанонимизировать некоторые адреса. Кроме того, некоторые ончейн-специалисты, к примеру ZachXBT, специализируются на расследовании нападений со стороны темных шляп. Другими словами для злодея сохраняется определенный риск быть пойманным.
-
Во-2-х, переговоры и выплата вознаграждения. Конечно же, большие площадки не хотят терять уйму средств после хакерской атаки. Потому некоторые площадки заранее дают награду (Bug Bounty) за обнаружение критичных незащищенностей. Если злодей уже похитил активы, компания может предложить ему «белую сделку»: возвратить главную сумму и оставить процент как законную награду. Естественно, это не нивелирует сам факт взлома и то, что атакующий присвоил для себя чужую криптографическую валюту. Однако, соглашаясь, взломщик все таки уповает понизить определенные опасности преследования, а площадка — возвратить огромную часть активов.
-
В-3-х, существует репутационный нюанс. Некоторые этичные взломщики позиционируют себя как исследователей безопасности и не хотят ассоциироваться с обыкновенными ворами. Общественный возврат средств приносит им известность и авторитет.
Перечислим самые необыкновенные и популярные случаи воздействия белых шляп в истории криптоиндустрии.
Poly Network
Пожалуй самый узнаваемый прецедент — это атака кроссчейн-протокола Poly Network 10 августа 2021 года. Тогда анонимный пользователь вывел активы из Эфириума, Binance Smart Chain и Polygon приблизительно на $611 млн. Из-за настолько умопомрачительного масштаба атака стала одним из самых крупных взломов в истории криптоиндустрии. Но фактически сходу начался необычный разговор: взломщик оставил сообщения снутри операций, заявляя, что сделал атаку «для забавы».
Параллельно команда Poly Network попросила все возвратить и высказала угрозу кибервзломщику уголовным преследованием. Весело, что неведомый сообщил, что мог бы забрать еще более, если б вывел «оставшиеся щиткоины», но не стал так поступать, так как «средства его не заинтересовывают», и он только желал продемонстрировать незащищенность.
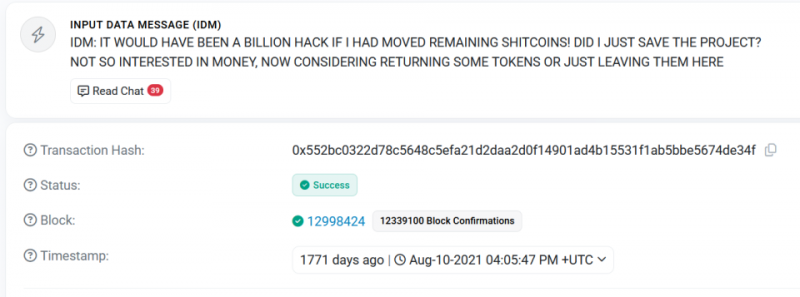
Источник: etherscan.io
По итогу все похищенные активы были возвращены. Команда Poly Network на публике выразила благодарность взломщика (которого стали называть MrWhiteHat), предложила ему пост головного специалиста по безопасности и вознаграждение $500 000. Белая шапка от предложения не согласился, но часть заслуги попросил навести на пожертвования. Однако все завершилось благоприятно, энтузиаста время от времени охарактеризовывают более как «сероватую шапку». Сходу после происшествия протокол Poly Network запустил программку вознаграждений за поиск багов в коде и остальных незащищенностей.
Wormhole
В феврале 2022 года анонимный этичный взломщик под именем satya0x нашел критичную незащищенность в кроссчейн-мосте Wormhole. Он связался с разрабами, в итоге чего дилемму получилось убрать. Проект выплатил кибервзломщику $10 млн — наикрупнейший в истории криптографических валют на публике узнаваемый вознаграждение за обнаружение бага. Представители моста утверждали, что деяния этичного взломщика дали возможность недопустить неимоверных потерь.
Как досадно бы это не звучало, настолько щедрая политика огромных отчислений белым шапкам от Wormhole была продиктована грустным опытом прошедшего: площадка ни один раз подвергалась взломам, в том числе вывод на $320 млн в сети Solana сначала такого же 2022 года.
Aurora Protocol
В июне 2022 года появилась информация, что создатели проекта Aurora, построенном на базе NEAR Protocol, выплатили кибервзломщику под именем pwning.eth $6 млн в качестве вознаграждения за найденную незащищенность. Это 2-ая по размеру выплата белой шапке в криптоиндустрии в числе на публике узнаваемых — после вознаграждения satya0x.
Деяния этичного взломщика, потенциально, посодействовали предупредить хищение 70 000 $ETH. Согласно ситуации на июнь 2026 года сумму можно оценить в больше чем $125 млн. Энтузиаст вовремя обратился к разрабам через площадку Immunefi.
Любопытно, что, по неким оценкам, сумма потерь оказалась бы существенно выше — беря во внимание, что под страхом могли оказаться и иные активы. Представители Aurora сообщили, что выплата в размере $6 млн спецу, который действовал конкретно как белая шапка, — всецело оправдана и обязана провоцировать остальных этичных взломщиков.
BuiDuPh и обернутый bitcoin
Если деяния MrWhiteHat, pwning.eth и satya0x можно в разной степени охарактеризовать как поведение белых шляп, то прецедент с взломщиком под именем BuiDuPh на их фоне удивительно различается. В мае 2024 года данный взломщик похитил у 1-го большого финансиста обернутые биткоины на $72 млн. С этой целью взломщик употреблял атаку с заменой адреса и подготовительной отправкой криптопыли.
Тотчас жертва вышла на связь через сообщения в блокчейне, и стороны условились поменяться контактами в сервисе обмена сообщениями Телеграм.
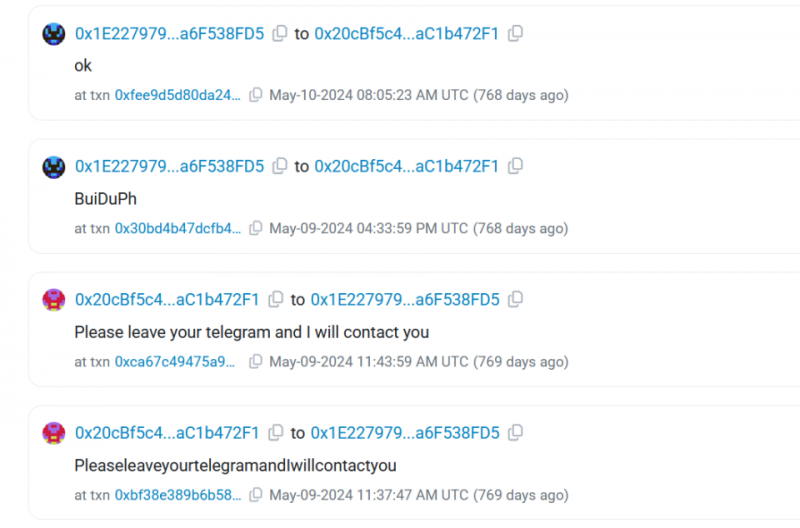
Источник: etherscan.io
Пострадавший не стал сообщать в полицию и предложил злодею пойти на сделку: добровольно возвратить похищенное, оставив для себя десять процентов от суммы. Криптокит написал в одном из сообщений:
«Ты одолел и можешь оставить для себя десять процентов, возвратив девяносто процентов. Тогда мы создадим вид, как будто ничего не было. Мы оба знаем, что $7 млн довольно, чтоб жить с уютом, а $70 млн лишат тебя сна ночами».
В конечном итоге, однако взломщик вначале действовал как темная шапка — он возвратил активы в полноценном размере, в том числе сумму «вознаграждения», тем слегка обелив головной убор.
Белая шапка и ICO Hong Coin
В некоторых вариантах этичные кибервзломщики помогают проектам вернуть справедливость, не выводя активы для себя, а напротив, предоставляя доступ иным людям.
В июне 2026 года белая шапка под именем 0xflorent посодействовал 48 финансистам разблокировать 1003 $ETH, замороженных в смарт-договоре проекта Hong Coin. В 2016 году пользователи принимали участие в ICO (первичном предложении монет) децентрализованного венчурного фонда Hong Coin, которое продолжалось с августа по октябрь. Финансисты переводили свою криптографическую валюту в обмен на токены HONG. Как досадно бы это не звучало, собрать подходящую сумму проекту не получилось, и при таком сценарии предусматривался возврат средств через смарт-договор.
В итоге технической ошибки активы застряли на балансах смарт-договоров на больше чем десять лет, пока к решению трудности не подключился 0xflorent. При взаимодействии с создателями фонда аноним выяснил, что в программном коде использовалась устаревшая версия языка Solidity. После манипуляций с целочисленным переполнением функция возврата в конце концов сработала.
Белая шапка кроме того рассказал о том, что некоторые обладатели $ETH, которые вернули свои накопления, добровольно выплатили вознаграждения кибервзломщику, однако тот и не преследовал алчных задач.
Остальные шапки
Кроме темных, белых и сероватых шляп в контексте кибербезопасности (ИБ) время от времени можно повстречать и иные цвета, однако точной и единообразной систематизации нет. Поэтому эти необыкновенные цвета иногда употребляют в различных значениях. Однако, стоит перечислить:
-
Красные шапки (Red Hat). Нередко так называют взломщиков, которые противодействуют чему-или, к примеру черным шапкам, задействуя самые различные приемы, вплоть до вирусного программного обеспечения. От белых шляп их различают способы и открытый характер противоборства, а от темных — цели. Вообщем, время от времени Red Hat употребляют в значении взломщиков, которые атакуют ОС семейства Линукс.
-
Голубые шапки (Blue Hat). Более пользующаяся популярностью интерпретация: это приглашенныенанятые какой-нибудь компанией белые кибервзломщики, которые заблаговременно тестируют системы на предмет незащищенностей. Термин популяризовала компания Майкрософт, которая нередко проводит одноименные мероприятия с приглашенными спецами. Кроме того, популярна мысль разграничения взломщиков на атакующих (бардовых) и взломщиков поддержки размеренной работы систем (голубых).
-
Зеленые шапки (Green Hat). Так в главном называют новичков — тех, кто только учится и набирается опыта, но еще не владеет суровыми способностями взломщика.
-
Фиолетовые шапки (Purple Hat). Данный термин слабо распространен. Нередко употребляется в значении новенького, тренируем??, атакуя и защищая ПО на своем компе. Однако, строго говоря, это быть может и не новичок, а продвинутый пользователь, тестирующий свою систему в подконтрольной среде. Кроме того, фиолетовый — это смесь красного и голубого, другими словами существует интерпретация, что к Purple Hat относится сразу атакующий и защищающийся взломщик.
Вывод
Парадокс белых шляп указывает, что кибервзломщики могут добровольно действовать в интересах пользователей и пострадавших, возвращая активы либо ликвидируя критичные незащищенности. При этом, часто подобные понятия как темные/белые и иные шапки — довольно размыты. Взломщик может кооперировать несколько ролей сходу зависимо от определенной ситуации. В общем, криптоиндустрия идет по пути роста вознаграждений и актуального привлечения профессионалов, чтоб понизить опасности нападений и хищений активов.
Этот материал и информация в нем не являются персональной либо другой иной инвестиционной рекомендацией. Мнение редакции может не совпадать с воззрениями аналитических порталов и профессионалов.